Bakgrunn
Flexera App Portal er en selvbetjeningsportal for applikasjoner. Målet er at denne skal fungere som en ny CMDB og automatisere forespørsler for lisensiert programvare.
App Portal skal knyttes opp mot SCCM, og er avhengig av at det installeres en webservice på primary site, sccm-uio-p01.uio.no.
Flexera dokumentasjon
I følge dokumentasjonen til Flexera punkt APT05 krever service kontoen følgende tilganger:
- Full administrator access to System Center Configuration Manager
- Read (db_datareader) and EXECUTE access to the System Center Configuration Manager
Installasjonsdokumentasjon for web servicen forteller oss ikke noe mer spesifikt hvorfor det kreves så brede tilganger.
Konklusjon er at vi ikke kan akseptere denne graden av tilganger.
Tiltak
Implementasjonsansvarlig konsulent fra SoftwareOne har tatt med våre bekymringer videre til Flexera og fått avklart om det er mulig å begrense tilgangene og likevel ha en fungerende tjeneste.
Det er en håndfull kunder som har implementert løsningen med de samme bekymringene vi har. Flexera sitter ikke på noen dokumentasjon rundt hvordan, men det skal kunne løses ved at servicekontoen kun får en av de innebygde sikkerhetsrollene i SCCM: Application Deployment Manager.
Servicekonto
FNMS benytter følgende upersonlig brukerkonto som service konto: fnms-svc. Dette er kontoen som vil bli tildelt Application Deployment Manager.
Application Deployment Manager
Beskrivelse:
Grants permissions to deploy applications. Administrative users who are associated with this role can view a list of applications, and they can manage deployments for applications, alerts, templates and packages, and programs. Administrative users who are associated with this role can also view collections and their members, status messages, queries, conditional delivery rules, and App-V virtual environments.
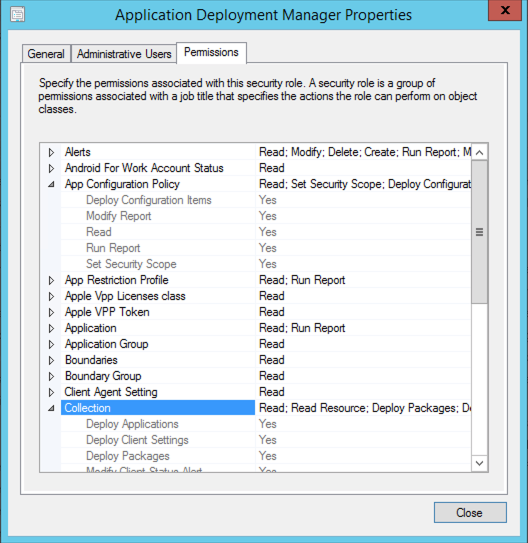
- Dette er samme rollen som vi har tildelt lokal-IT sine driftskontoer.
- Rollen sin tilgang begrenses til kolleksjoner, hvilket vil si at vi kan avgrense til kun de ønskede klientene og ingen servere.
Test av installasjon
Testet å installere tjenesten på SCCM preprod test server.
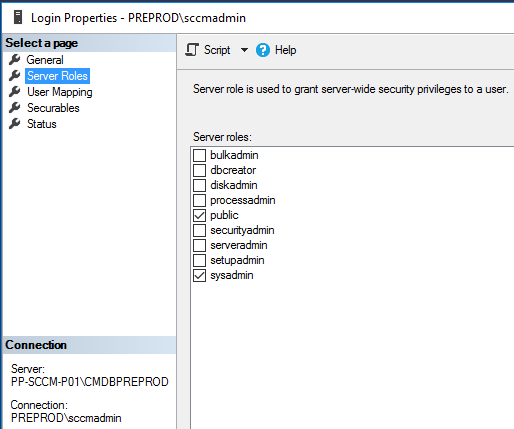
For at install skulle gå knirkefritt benyttet man i første omgang en konto som hadde fulle rettigheter:
- Lokal admin
- SCCM admin
- Database sysadmin
Erfaringer
- Hvilken konto skal kjøre installeren?
- Det opprettes en IIS site og en application pool, denne kjører som LocalSystem.
- Hvorfor benytter den ikke kontoen den installeres med?
- Vil tjenesten fungere som den skal om man setter den til å benytte servicekontoen?
- Dokumentasjon sier at installeren oppretter en kolleksjon. Dette er ikke tilfellet, det opprettes to mapper under:
- User Collections
- Device Collections
Installasjon med bilder
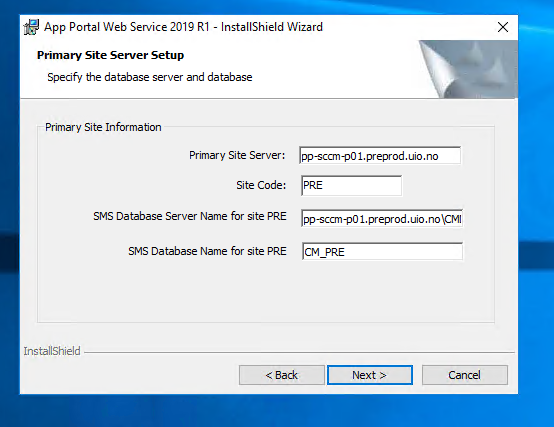
Installeren detekterer automatisk SCCM site info
Installeren oppretter og en site I IIS med Application Pool
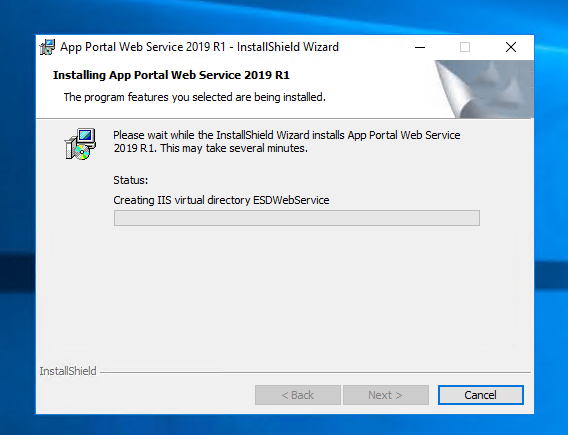
Application Pool, ESDWebService kjører som LocalSystem. Vil tjenesten fungere hvis dette endres?

Opprettes mapper under collections

SCCM log
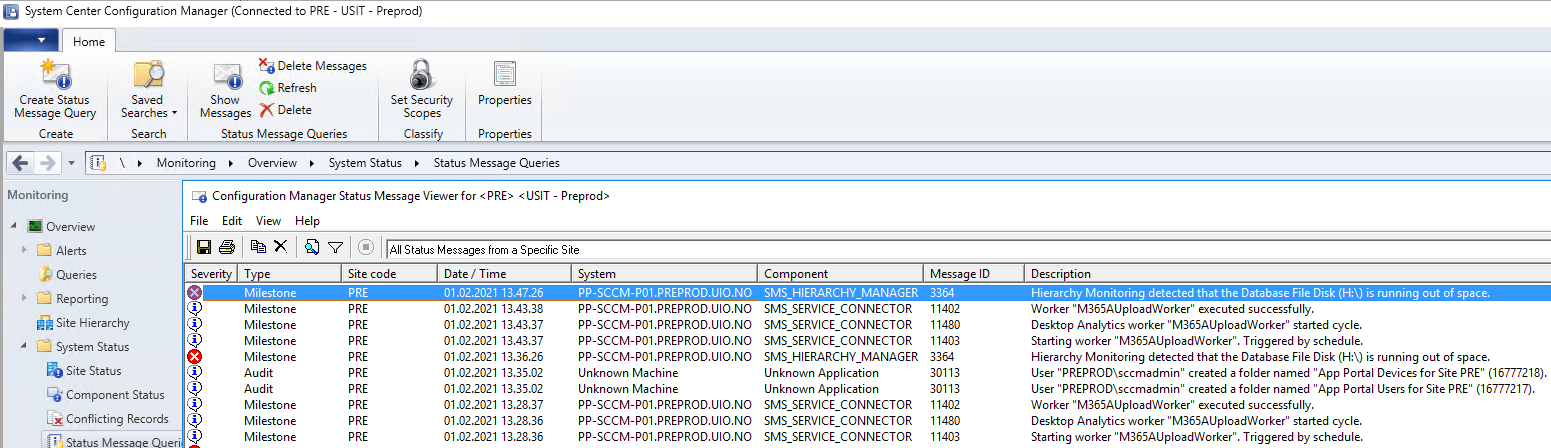
Ved avinstallasjon gjøres det en automatisk cleanup i IIS, men mappene i SCCM slettes ikke.